Penetration Testing untuk Pemula, Pahami Konsep, Tools, dan Skill Dasarnya
Mobile Jempolan
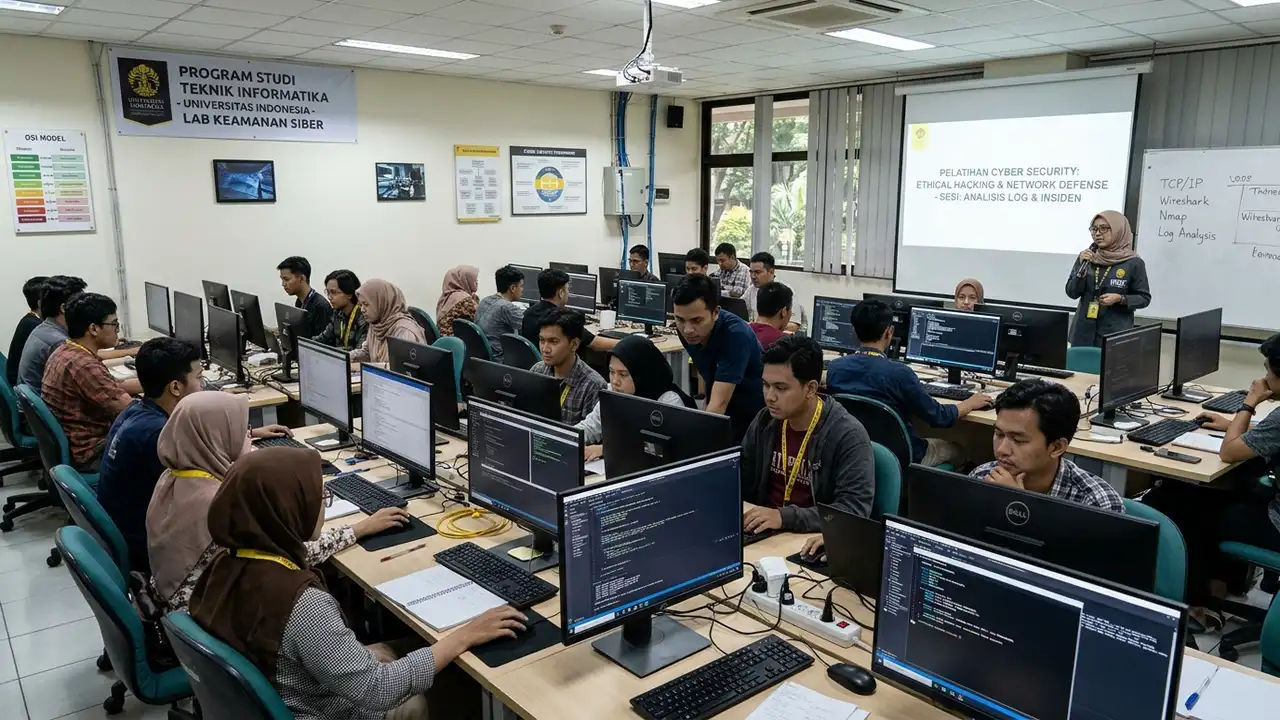
Penetration testing adalah proses menguji keamanan yang direncanakan. Hal ini karena penetration testing dirancang untuk menyerupai serangan nyata untuk menemukan kelemahan sebelum dimanfaatkan pihak lain. Sayangnya, pemula kerap menyamakannya dengan peretasan ilegal, padahal pengujian yang sah memerlukan izin tertulis, lingkup yang jelas, dan tujuan memperbaiki sistem.
Anda akan mengenal konsep, tahapan, tools, dan skill dasarnya, termasuk program pelatihan Cyber Security untuk belajar lebih terarah. Pembahasan dimulai dari lingkup dan izin pengujian. Berikut ulasannya.
1. Menetapkan Lingkup dan Izin
Sebelum pengujian dimulai, Anda perlu menetapkan sistem yang boleh diuji, waktu pelaksanaan, serta batasan kegiatannya. izin dan batasan yang jelas, Anda dapat melanjutkan ke pengumpulan informasi target.
Standar pengujian keamanan dari NIST menempatkan perencanaan sebagai tahap pertama. Dokumen persetujuan tertulis melindungi penguji dan pemilik sistem secara hukum.
Akses tanpa hak ke sistem elektronik dapat dikenai sanksi pidana menurut UU ITE. Namun, pengujian sistem elektronik yang sah dan tidak melawan hukum mendapat pengecualian.
2. Mengumpulkan Informasi Target
Tahap penemuan membantu Anda memahami sistem yang akan diuji. Kegiatannya dapat mencakup pemetaan jaringan, identifikasi layanan yang berjalan, serta pencarian informasi publik. Hasilnya kemudian dapat memberi gambaran tentang permukaan serangan sebelum pengujian lebih lanjut.
Pemetaan yang teliti penting agar kegiatan tidak mengganggu layanan di luar lingkup yang disetujui. Lebih dari itu, catat setiap temuan agar dapat ditelusuri kembali saat penyusunan laporan. Informasi itu kemudian menjadi bahan untuk menganalisis kerentanan.
3. Menganalisis Kerentanan
Analisis kerentanan dilakukan dengan mencocokkan temuan terhadap kelemahan yang sudah dikenal. Daftar OWASP Top 10 menjadi rujukan umum, dan kategori yang perlu Anda kenali mencakup Broken Access Control, Cryptographic Failures, serta Injection, termasuk SQL injection.
Daftar tersebut juga memuat kategori kegagalan rantai pasok perangkat lunak dan penanganan kondisi pengecualian. Penguji kemudian menilai risiko setiap kerentanan agar perbaikan diprioritaskan berdasarkan dampaknya. Kemudian, temuan penting dapat diperiksa lebih lanjut melalui pengujian terkontrol.
4. Menguji Secara Terkontrol
Pada tahap ini, penguji memvalidasi apakah kerentanan benar-benar dapat dimanfaatkan dalam batas yang disepakati. Tujuannya membuktikan dampak bagi organisasi, bukan merusak sistem. Karena itu, setiap langkah harus mengikuti lingkungan dan jadwal yang disetujui pemilik sistem.
Penguji perlu menghentikan kegiatan jika ada risiko gangguan terhadap layanan penting. Jika Anda masih belajar, lakukan latihan hanya di lab terisolasi yang dibangun sendiri. Setelah pengujian selesai, hasilnya dirangkum agar dapat ditindaklanjuti.
5. Menyusun Laporan Temuan
Laporan merupakan hasil penting karena mengubah temuan menjadi tindakan perbaikan. Isinya mencakup ringkasan eksekutif, daftar temuan, tingkat risiko, bukti, dan rekomendasi perbaikan. Penyajian yang jelas membantu tim pertahanan menentukan hal yang perlu ditangani lebih dahulu.
Kecepatan perbaikan berkaitan erat dengan besarnya kerugian akibat pelanggaran data, sehingga setiap temuan sebaiknya segera ditindaklanjuti. Penguji dapat menyarankan pengujian ulang untuk memastikan perbaikan efektif.
6. Mengenal Tools dan Skill Dasar
Sejumlah tools membantu Anda memetakan, menganalisis, dan menguji sistem dalam lingkup yang diizinkan. Nmap digunakan untuk memetakan perangkat dan layanan di jaringan, sedangkan Wireshark membantu menganalisis paket data. Untuk aplikasi web, Burp Suite berfungsi sebagai proxy pengujian, sementara Metasploit dikenal sebagai kerangka kerja pengujian.
Di luar penggunaan alat, Anda perlu memahami jaringan, sistem operasi Linux, aplikasi web, serta cara menulis laporan. Kemampuan scripting dasar juga berguna untuk mengotomasi tugas berulang. Ingat, tools hanya alat bantu, sedangkan pemahaman konsep tetap menentukan kualitas pengujian.
Rekomendasi Program untuk Mendalami Penetration Testing
Penetration testing adalah proses terencana dan berizin yang berakhir dengan laporan untuk membantu perbaikan sistem. Konsep, tahapan, tools, dan skill dasarnya saling mendukung, tetapi semuanya harus dipelajari dengan memperhatikan etika dan batas hukum.
Mulailah dari pemahaman konsep serta jaringan, lalu berlatih hanya di lingkungan yang legal. Untuk memperdalam kemampuan, tinjau materi pelatihan dan pilih langkah belajar yang sesuai dengan kebutuhan Anda.
Jika Anda ingin belajar dengan lebih terarah, program pelatihan Cyber Security di ITBOX dapat menjadi salah satu pilihan. ITBOX merupakan platform kelas online bidang IT, dan pelatihan terarah membantu Anda mempraktikkan konsep di lingkungan latihan yang legal. Periksa materi, porsi praktik, dan cakupannya agar sesuai dengan kebutuhan belajar Anda.
Detail program dapat Anda lihat langsung di halaman resmi ITBOX sebelum menentukan langkah berikutnya.

Mobile Jempolan
Mobile Jempolan menyiapkan informasi menarik tentang ulasan, tips & trik, atau tutorial khususnya di bidang teknologi digital.
Penasaran dengan Mobile Jempolan? Cek profilnya di sini.